24小时咨询热线
开源压缩工具7-Zip被披露一个CVE评分高达8.8的高危漏洞,攻击者只需让用户打开一个特制压缩包(.7z、.zip、.rar等),即可在目标机器上执行任意代码,无需解压操作。
7-Zip没有内置自动更新机制,修复完全依赖用户手动升级或包管理器推送,目前唯一解决方案是升级至4月下旬发布的26.01版本,此前所有版本均受影响。
该漏洞存在于7-Zip处理NTFS磁盘镜像的代码中,攻击者可构造一个内嵌恶意NTFS镜像的压缩包,利用缓冲区大小校验缺陷实现代码执行。
由于7-Zip不依赖文件扩展名判断文件类型,而是读取文件头部的字节签名,因此即使压缩包扩展名为普通的.7z或.zip,内部包裹的恶意NTFS镜像同样会被触发。
不过漏洞利用的前提条件是,目标机器至少配备16GB内存。
影响范围远不止桌面端。7-Zip的命令行版本跨多个操作系统均受影响,大量CI/CD工作流中调用7z命令自动处理压缩包的场景同样面临风险。
更棘手的是,7-Zip的核心库被广泛集成到杀毒软件、备份工具、日志分析软件、恶意软件自动扫描系统以及各类文件管理器中,这些程序往往以高权限运行且无需用户干预即可接触恶意压缩包。
测试显示,Ubuntu 24、Ubuntu 26和RHEL 8均携带受影响版本,大量Docker镜像和OEM预装系统也未能幸免。
SourceForge统计7-Zip下载量超过4亿次,加上Chocolatey的2450万和无数Linux服务器,受影响设备可能达数亿台。

面包也写作麺包,一种用五谷(一般是麦类)磨粉制作并加热而制成的食品。以小麦粉为主要原料,以酵母、鸡蛋、油脂、糖、盐等为辅料,加水调制成面团,经过分割、成形、醒发、...
面包也写作麺包,一种用五谷(一般是麦类)磨粉制作并加热而制成的食品。以小麦粉为主要原料,以酵母、鸡蛋、油脂、糖、盐等为辅料,加水调制成面团,经过分割、成形、醒发、...
面包也写作麺包,一种用五谷(一般是麦类)磨粉制作并加热而制成的食品。以小麦粉为主要原料,以酵母、鸡蛋、油脂、糖、盐等为辅料,加水调制成面团,经过分割、成形、醒发、...
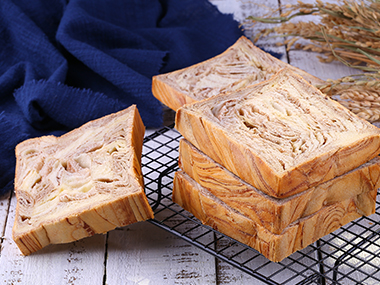
面包也写作麺包,一种用五谷(一般是麦类)磨粉制作并加热而制成的食品。以小麦粉为主要原料,以酵母、鸡蛋、油脂、糖、盐等为辅料,加水调制成面团,经过分割、成形、醒发、...
Copyright © 2022-2026 麦语工坊面包食品有限公司 版权所有 非商用版本 地址:广东省广州市番禺经济开发区


 QQ:


 返回顶部